Кибератаки нарушили работу систем оповещения Украины и России
Взлом государственных приложений привёл к рассылке ложных сообщений и потребовал временного отключения части функций.
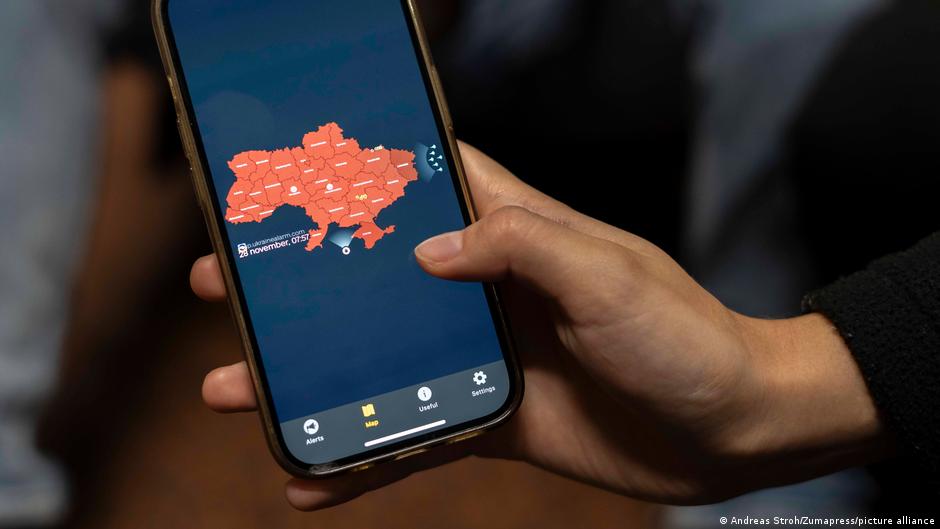
Государственные сервисы оповещения в Украине и России почти одновременно подверглись кибератакам, в результате которых пользователи получили ложные предупреждения о радиационной опасности и якобы запущенных ядерных боеголовках. Разработчики украинского приложения и российские власти подтвердили вмешательство в работу цифровых систем.
Инциденты демонстрируют финансовые и операционные риски, связанные с зависимостью государственных служб от мобильных каналов коммуникации. Восстановление сервисов, устранение уязвимостей и внедрение дополнительных мер защиты требуют ресурсов, однако ни украинская, ни российская сторона не раскрыли стоимость работ, размер возможного ущерба или другие финансовые показатели.
Украинское приложение временно отключило уведомления
Официальное украинское приложение «Воздушная тревога», предназначенное для информирования населения об угрозах, подверглось кибератаке вечером в воскресенье, 1 ноября. Пользователям начали поступать ложные сообщения о радиационной и химической опасности, а также уведомления об угрозе уличных боёв в Киеве.
Первыми на произошедшее отреагировали Воздушные силы Вооружённых сил Украины. Военные заявили, что приложение, вероятно, подверглось «враждебному воздействию», и подчеркнули, что радиационной угрозы нет.
Государственная служба Украины по чрезвычайным ситуациям сообщила, что общегосударственная система оповещения продолжает работать в штатном режиме. По информации ведомства, все сигналы об угрозах передаются областным администрациям и уличным системам оповещения. Таким образом, нарушение затронуло мобильное приложение, но не остановило функционирование всей государственной инфраструктуры предупреждения.
Позднее разработчики официально подтвердили факт взлома. Для ограничения последствий они отключили push-уведомления и временно приостановили работу приложения.
«Сегодня посторонние лица осуществили несанкционированное вмешательство в работу приложения. Мы отключили push-уведомления и временно приостановили работу приложения», — сообщили разработчики.
Команда также призвала пользователей не переходить по ссылкам, содержащимся в подозрительных уведомлениях. Такая рекомендация указывает на риск дальнейшего распространения атаки через сообщения, хотя разработчики не сообщали о конкретных случаях перехода пользователей по вредоносным ссылкам или связанных с этим потерях.
Работу сервиса начали восстанавливать
В ночь на 2 ноября команда приложения сообщила о постепенном восстановлении работы после кибератаки. Пользователи снова начали получать уведомления о воздушной тревоге, однако часть функций сервиса оставалась временно недоступной.
Разработчики отдельно отметили, что приложение не хранит персональные данные пользователей. Они также сообщили о внедрении дополнительных мер киберзащиты. Подробности этих мер, сроки полного восстановления функциональности и объём необходимых вложений раскрыты не были.
Для анализа операционных рисков существенное значение имеет разделение мобильного приложения и общегосударственной системы оповещения. По заявлениям украинских ведомств, центральная система продолжала функционировать, тогда как скомпрометированный цифровой канал был временно ограничен. Это позволило сохранить передачу сигналов через областные администрации и уличную инфраструктуру.
МЧС России сообщило о массированной атаке
Почти одновременно о хакерской атаке заявило Министерство Российской Федерации по чрезвычайным ситуациям. По данным ведомства, мобильное приложение МЧС подверглось «массированной кибератаке».
В результате злоумышленники организовали рассылку ложной информации о якобы запущенных в сторону России ядерных боеголовках. МЧС сообщило, что специалисты занимаются устранением уязвимости и восстановлением нормальной работы сервиса.
Российское ведомство также не представило финансовой оценки последствий, не уточнило продолжительность нарушения работы и не раскрыло объём ресурсов, направленных на ликвидацию уязвимости. Поэтому непосредственное влияние атаки на бюджетные расходы или финансирование цифровой инфраструктуры на основании опубликованной информации определить невозможно.
Киберриски для государственной инфраструктуры
Оба эпизода затронули приложения, выполняющие критически важную функцию: оперативное информирование населения об угрозах. Рассылка ложных сообщений способна подорвать доверие пользователей к цифровому каналу и увеличить нагрузку на альтернативные системы связи, даже если основная инфраструктура продолжает работать.
С точки зрения финансовой отчётности и инвестиционной аналитики подобные события подчёркивают значение расходов на кибербезопасность, резервирование каналов связи и восстановление информационных систем. Вместе с тем опубликованные заявления не содержат данных о прямом ущербе, бюджетных ассигнованиях, подрядчиках или потенциальных обязательствах сторон.
На текущем этапе подтверждено, что украинский сервис приступил к постепенному восстановлению и усиливает защиту, а специалисты МЧС России устраняют выявленную уязвимость. Полная финансовая оценка инцидентов станет возможной только при раскрытии дополнительных сведений о продолжительности сбоев, затратах на восстановление и последующих инвестициях в безопасность.