Задержание по делу ShinyHunters усилило фокус инвесторов на киберрисках
Дело о предполагаемом взломе базы ФБР вновь показывает, как утечки данных становятся фактором операционных расходов и оценки компаний.
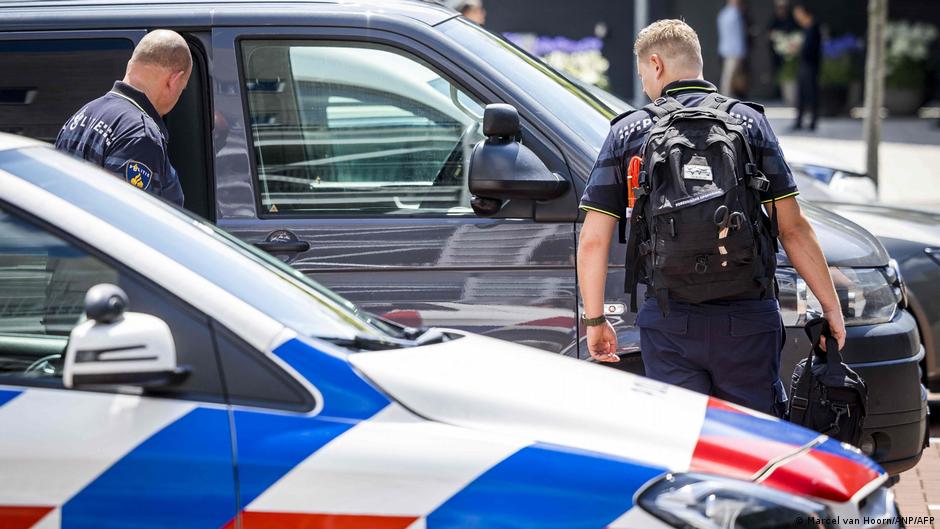
Полиция Нидерландов задержала 24-летнего жителя Амстердама в рамках расследования деятельности хакерской группировки ShinyHunters, которая на прошлой неделе заявила о взломе базы Федерального бюро расследований США и похищении данных сотрудников ведомства. Для финансового рынка это дело выходит за рамки криминальной хроники: оно напоминает инвесторам, что киберугрозы все чаще становятся измеримым риском для корпоративной отчетности, страховых расходов, резервов и репутационной стоимости.
О задержании полиция Нидерландов объявила в понедельник, 28 сентября. Точная дата задержания в сообщении в соцсети X не называлась: правоохранители указали только, что оно произошло в сентябре. Во вторник, 29 сентября, подозреваемый должен предстать перед судом в Роттердаме. Имя задержанного официально не раскрыто.
Однако представитель амстердамской компании в сфере кибербезопасности Neo Security Бенджамин Корпер сообщил Reuters, что речь идет о Пепейне ван дер Стапе, который возглавляет в компании направление наступательной кибербезопасности. По словам Корпера, сотрудника задержали 15 сентября «в ходе масштабной полицейской операции с применением светошумовых гранат». В тот же день офис Neo Security посетили сотрудники криминалистической службы.
В ShinyHunters заявили, что ван дер Стап «не имеет никакого отношения» к группировке.
Почему это важно для оценки киберсектора
Для компаний, работающих в кибербезопасности, такие эпизоды несут двойной эффект. С одной стороны, громкие атаки и расследования повышают спрос на защитные решения, тестирование инфраструктуры и услуги реагирования на инциденты. С другой стороны, кейсы, в которых фигурируют сотрудники отрасли, усиливают требования к внутреннему комплаенсу, проверкам персонала и управлению конфликтами интересов. Все это может отражаться на структуре расходов и маржинальности компаний сектора.
Neo Security, по словам Корпера, рассматривала трудоустройство ван дер Стапа как «второй шанс» для сотрудника. Этот аспект важен для инвесторов и аналитиков, оценивающих бизнес-модель поставщиков киберуслуг: репутационный капитал в отрасли может быть столь же существенным активом, как технологии, клиентские контракты или команда исследователей. Любые регуляторные или следственные эпизоды способны повлиять на доверие клиентов, особенно если речь идет о доступе к чувствительным корпоративным или государственным системам.
В 2023 году ван дер Стап был приговорен к четырем годам лишения свободы, один из которых был условным, после того как суд признал его виновным в серии краж данных и вымогательстве. По оценке правоохранительных органов, на этом он заработал 1,5-2,7 млн евро. На процессе он признал вину и раскаялся. По данным следствия, преступления он совершал, когда работал в амстердамском стартапе Hadrian, специализирующемся на кибербезопасности, и был волонтером в некоммерческой исследовательской организации DIVD, занимавшейся поиском компьютерных уязвимостей.
На свободу ван дер Стап вышел досрочно в декабре 2025 года. Незадолго до нового задержания он в интервью автору блога KrebsonSecurity Брайану Кребсу называл себя хакером, который встал на путь исправления, стремится изменить жизнь к лучшему и приносить пользу обществу. Для компаний, нанимающих специалистов с нестандартным прошлым, это поднимает вопрос баланса между дефицитом квалифицированных кадров и управлением рисками.
ФБР, Odido, Rockstar Games и Canvas: масштаб возможных последствий
22 сентября ShinyHunters опубликовала в даркнете сообщение о взломе базы ФБР и похищении данных множества бывших и действующих сотрудников бюро. Среди них, как утверждается, сведения о психиатрических и медицинских обследованиях агентов. Кроме того, хакеры заявили о получении доступа к данным директора ведомства Кэша Патела. Reuters удалось частично подтвердить подлинность опубликованных данных.
Представители ФБР сообщили, что «осведомлены о заявлениях о несанкционированной активности», затрагивающей сайт для соискателей FBIjobs.gov, и проводят расследование. Если инцидент будет подтвержден в полном объеме, он может усилить давление на государственные и частные организации, управляющие кадровыми платформами, медицинскими данными и анкетной информацией. Для публичных компаний подобные категории данных обычно означают повышенный риск судебных претензий, регуляторных проверок и расходов на уведомление пострадавших.
ShinyHunters также связывают с несколькими другими крупными утечками данных. В феврале 2026 года после взлома баз крупнейшего мобильного оператора Нидерландов Odido группировка получила доступ к данным более чем 6,2 млн жителей страны. Среди других недавних атак, которые приписывают ShinyHunters, упоминается предполагаемая кража миллионов корпоративных записей разработчика видеоигр Rockstar Games, известного в том числе серией Grand Theft Auto, а также майская атака на образовательную платформу Canvas, вызвавшая масштабные сбои в школах США.
Для финансовой отчетности такие события важны не только как потенциальные чрезвычайные расходы. Они могут менять прогнозы по капитальным затратам на защиту инфраструктуры, влиять на стоимость киберстрахования и повышать требования аудиторов к раскрытию операционных рисков. В секторах телекоммуникаций, образования, игр и государственных подрядов последствия утечки данных часто выходят за пределы одного квартала, поскольку затрагивают судебные расходы, удержание клиентов и переговорные позиции при заключении новых контрактов.
Текущее расследование в Нидерландах пока не дает окончательного ответа о роли задержанного в деятельности ShinyHunters. Но сам факт задержания специалиста, связанного с индустрией кибербезопасности, на фоне заявлений о взломе ФБР формирует дополнительный сигнал для инвесторов: киберриски становятся не внешним техническим шумом, а частью фундаментального анализа компаний, их контроля, кадровой политики и способности защищать данные, от которых зависит доверие рынка.